

Die Software-Ingenieure von ASUS haben ein äußerst wichtiges Firmware-Update für bestimmte Modelle der neuesten Wi-Fi-7-Router-Generation des Unternehmens veröffentlicht, da sie drei Sicherheitslücken in der Software entdeckt haben, über die ein ausreichend gut vorbereiteter Angreifer im Extremfall sogar die Kontrolle über den betreffenden Router übernehmen könnte, was schwerwiegende Folgen haben könnte. Tatsächlich wurden nicht nur eine, sondern gleich drei Sicherheitslücken entdeckt: die unter CVE-2026-75775, die unter CVE-2026-75779 sowie unter CVE-2026-93489 aufgeführt sind; hinsichtlich der Gefährlichkeit handelt es sich dabei um Schwachstellen mit einer Bewertung von 7,7, 8,6 bzw. 8,7 Punkten. Diese Werte liegen im oberen Bereich der CVSS-4.0-Skala, die von 1 bis 10 reicht, wobei 10 Punkte kritisch schwere Sicherheitslücken kennzeichnen. Die viel diskutierte PHP-Sicherheitslücke erhielt auf dieser Skala 9,2 Punkte, was bedeutet, dass es sich auch im Fall von ASUS um ziemlich schwerwiegende Fehler handelt.
Nach Angaben des Unternehmens unter kann ein nicht identifizierter Angreifer über die Schwachstellen von einem „benachbarten Netzwerk“ aus die Kontrolle über den anfälligen Router übernehmen, sich Administratorrechte verschaffen und damit praktisch alles über die Benutzeroberfläche des Routers tun. Wichtig ist, dass sich der Angreifer in der Nähe des Routers befinden muss, um die Schwachstelle auszunutzen; über das Internet scheint ein Fernangriff nicht möglich zu sein, eine Sicherheitslücke kann nur über das WLAN-Netzwerk entstehen.
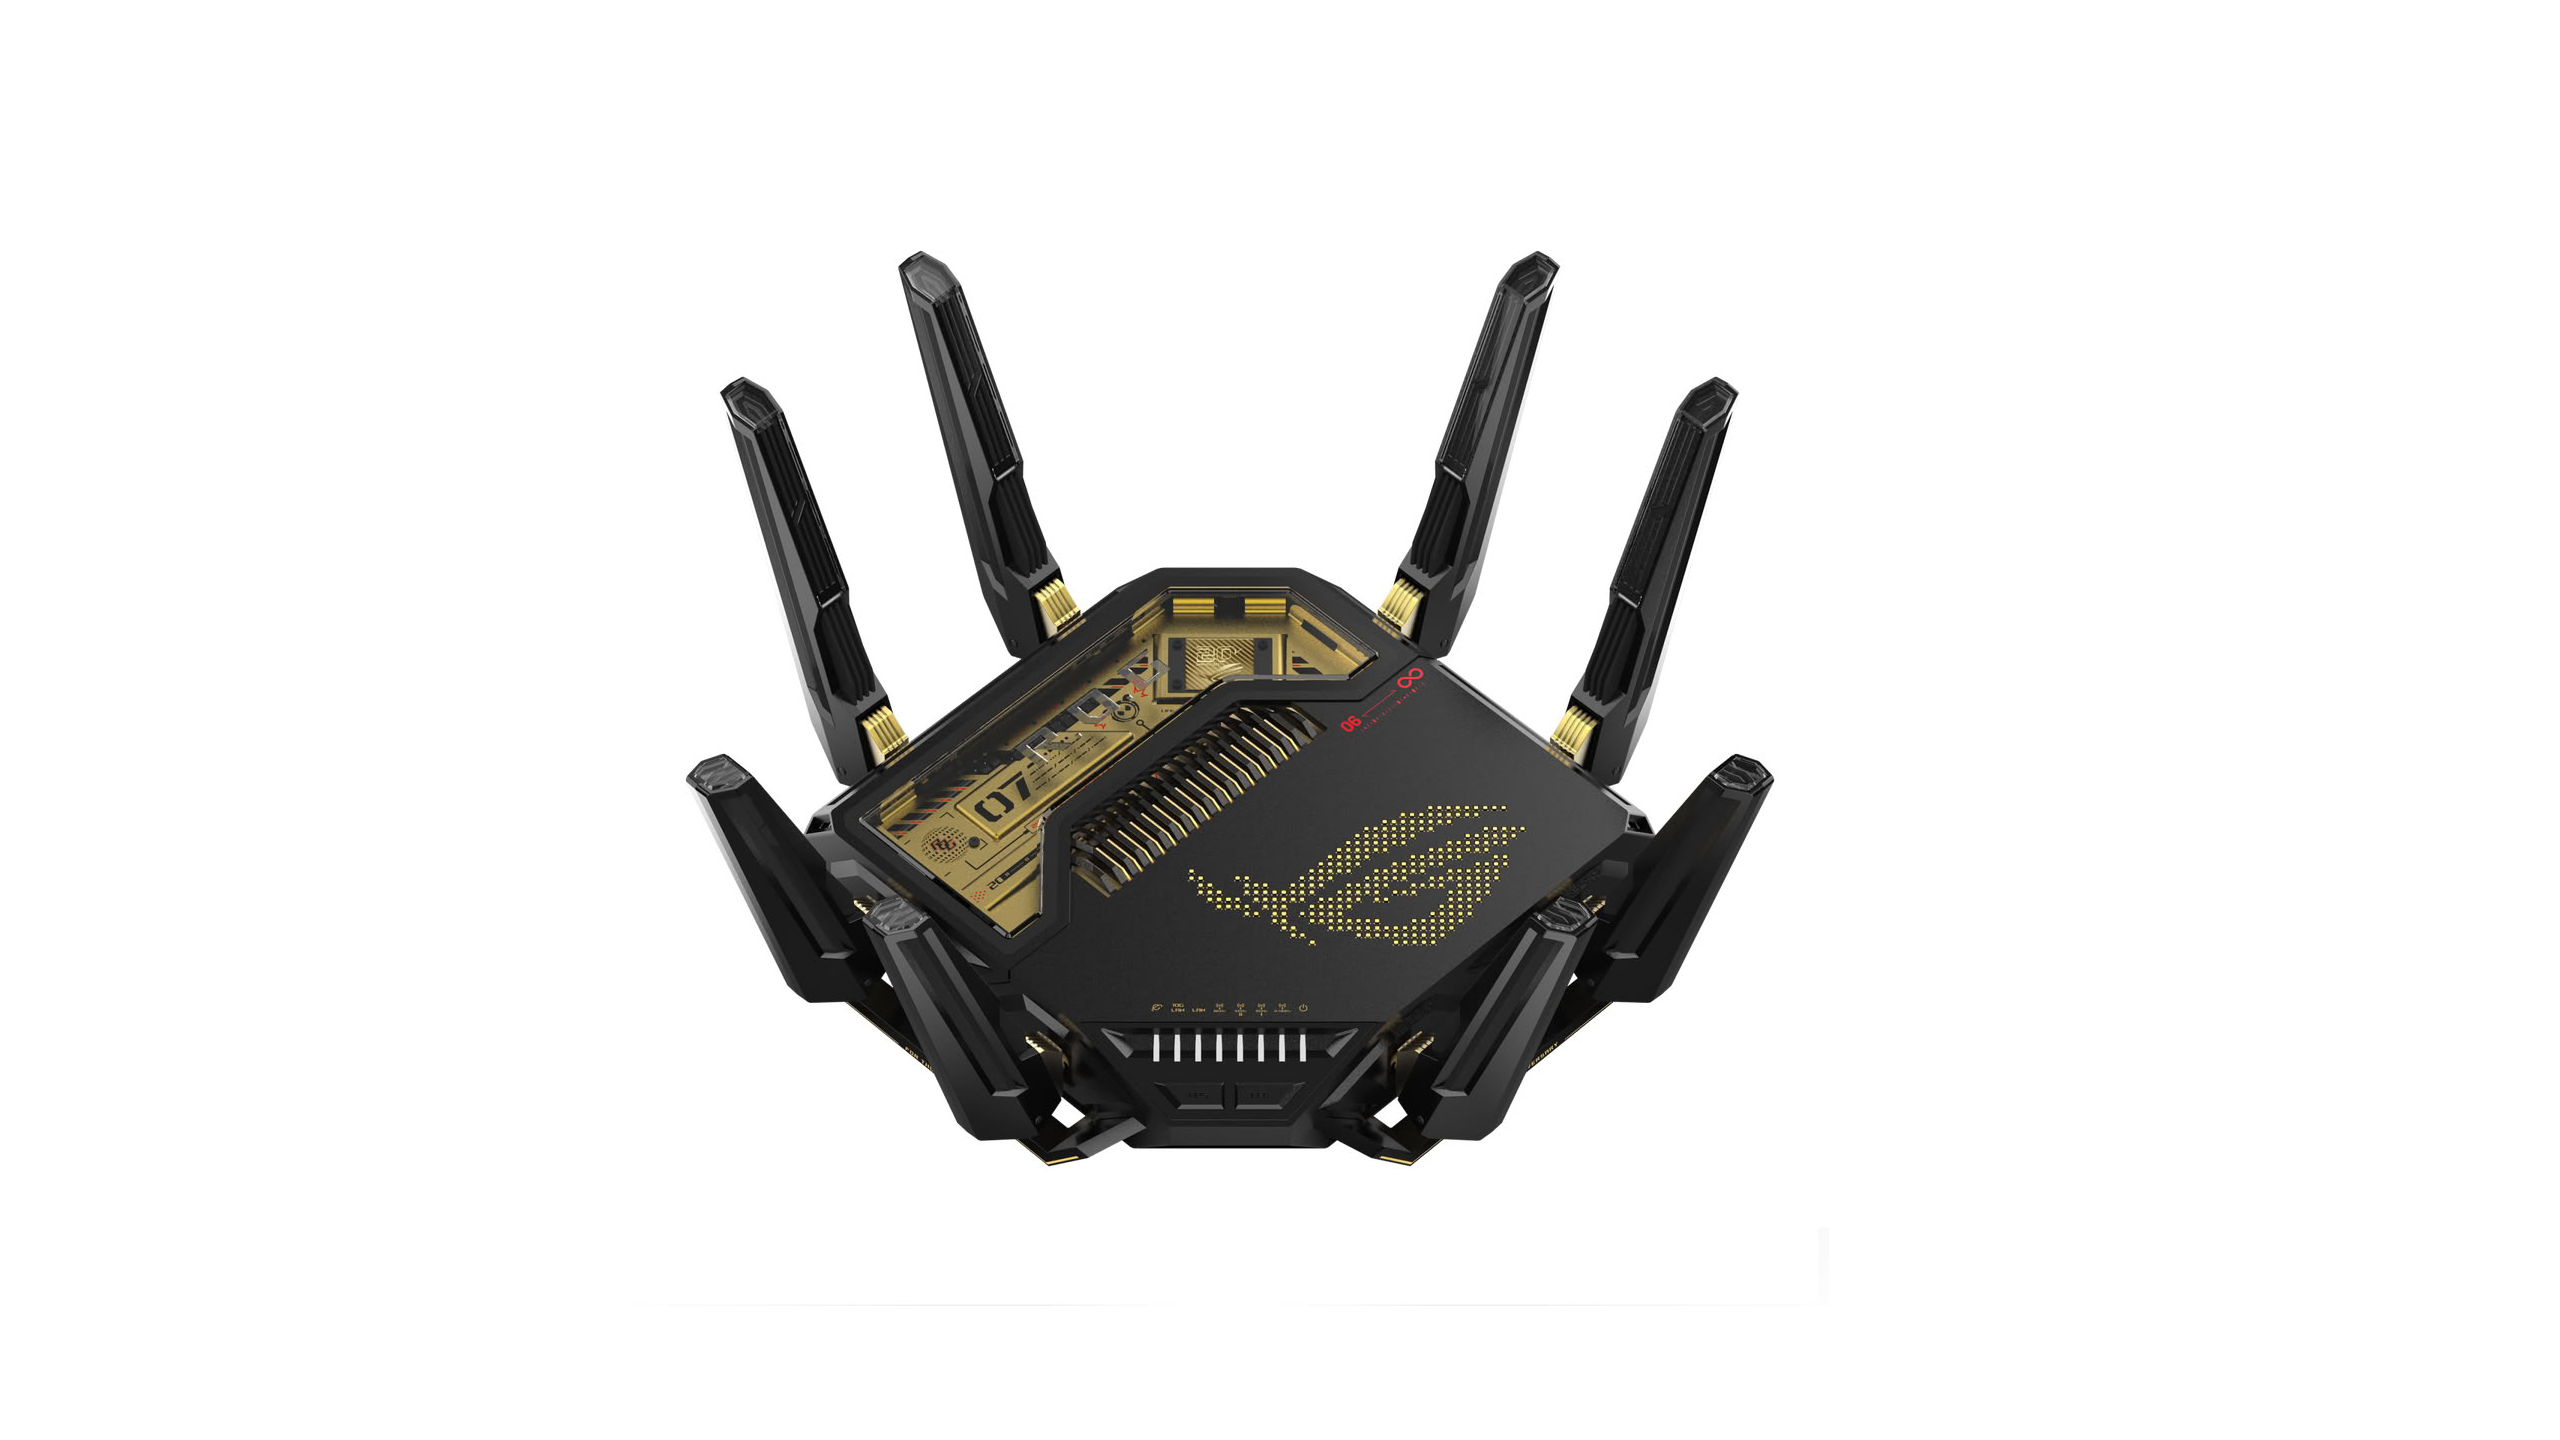
Bislang liegen noch keine Berichte über konkrete Angriffe vor, dennoch empfiehlt es sich, unverzüglich die neueste Firmware zu installieren, was bequem über die Web-Benutzeroberfläche des jeweiligen Routers erfolgen kann, aber auch die Website des Herstellers kann zu diesem Zweck genutzt werden.
Die Experten von ASUS empfehlen, dass Nutzer, falls eine sofortige Aktualisierung der Software aus irgendeinem Grund nicht möglich ist, einige Vorsichtsmaßnahmen ergreifen sollten, um die Angriffsfläche zu verringern. Der erste und wichtigste Schritt besteht darin, für das Web-Benutzerinterface des Routers ein individuelles, sicheres Passwort zu verwenden, das aus mindestens 10 Zeichen besteht und Kleinbuchstaben, Großbuchstaben, Sonderzeichen sowie Ziffern enthält. Sobald dies erledigt ist, empfiehlt es sich, den Fernzugriff zu deaktivieren und die Nutzung des Administrationsbereichs auf vertrauenswürdige Geräte zu beschränken. Es empfiehlt sich, zu überwachen, welche Geräte mit dem lokalen Netzwerk verbunden sind, und nicht vertrauenswürdige Geräte zu sperren. Unbekannte Geräte sollten so schnell wie möglich entfernt und auch die Anwendungszugriffe deaktiviert werden, die aus unbekannten Quellen stammen. Die oben genannten Maßnahmen können sogar zusammen mit der Installation der neuen Firmware durchgeführt werden; anschließend muss der Router neu gestartet werden, damit die Sicherheitsupdates aktiv werden.