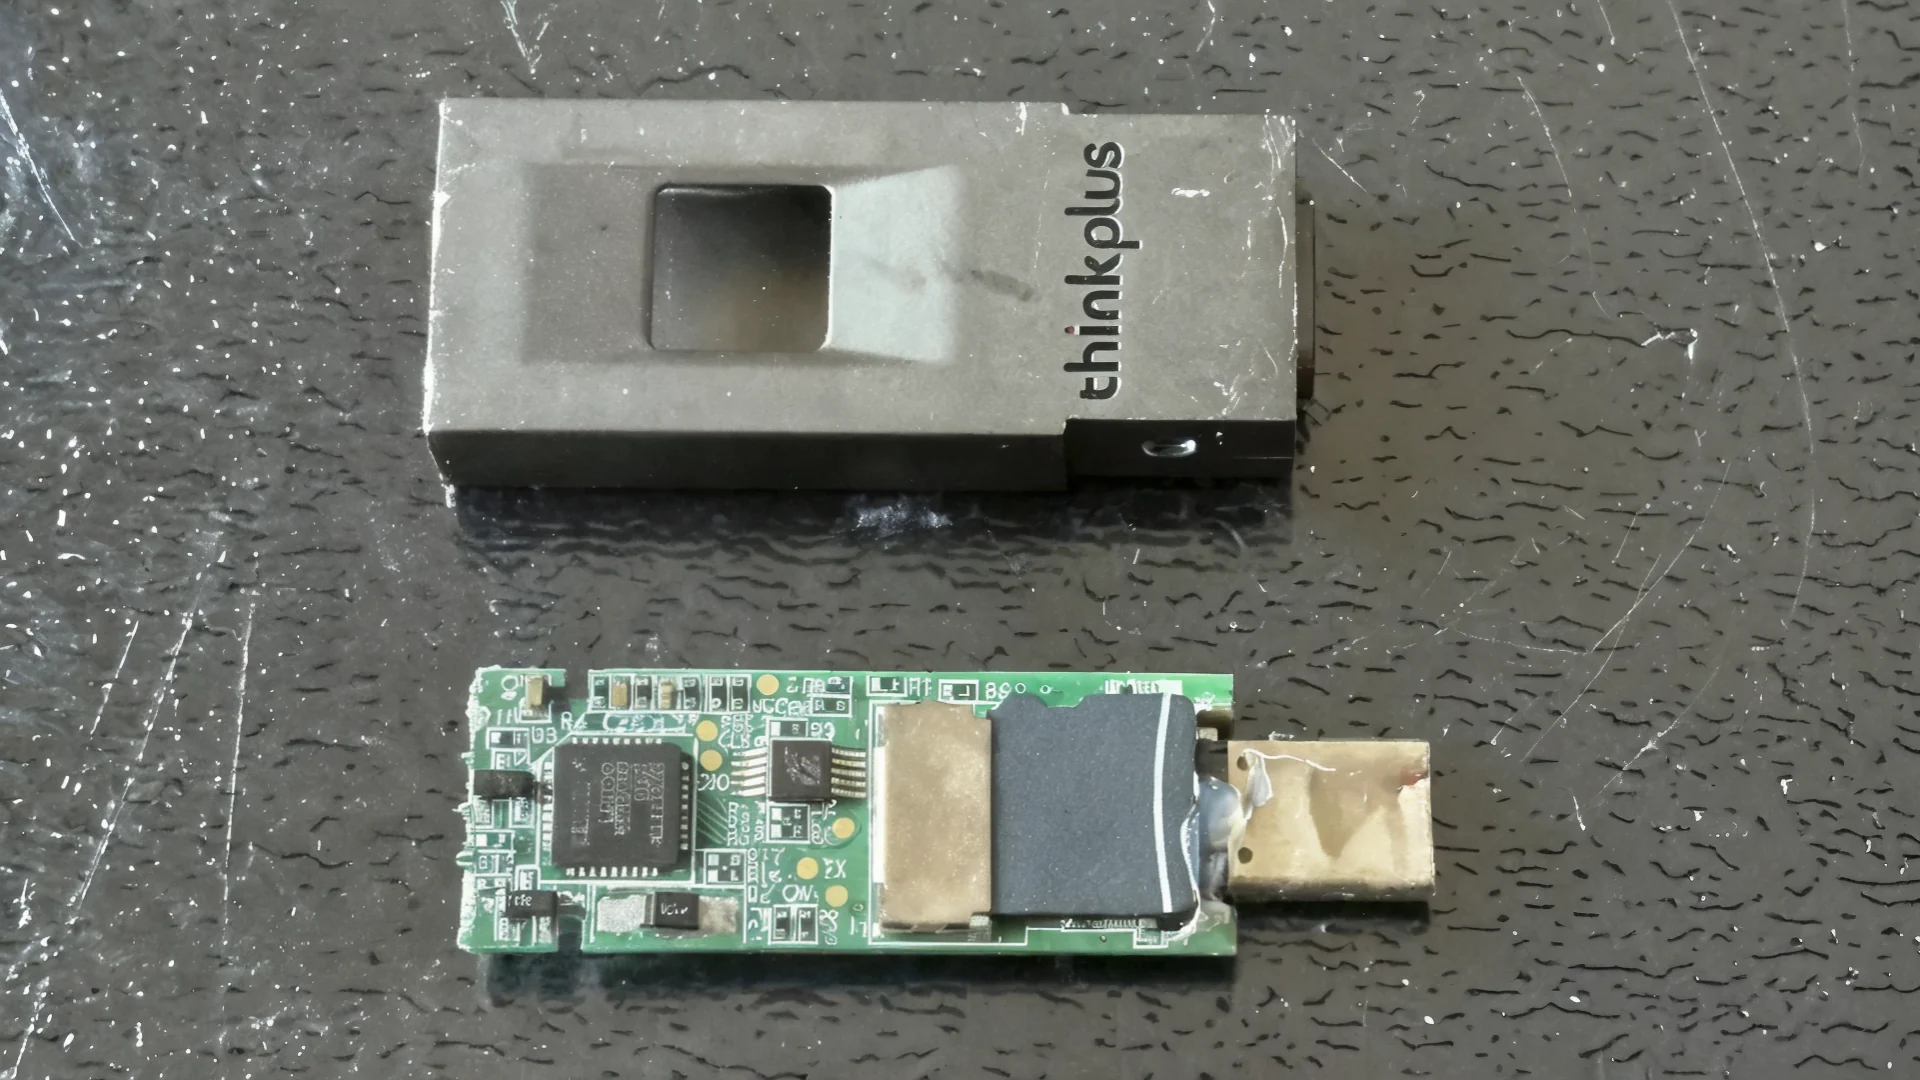





Ein chinesischer Sicherheitsforscher hat kürzlich interessante Erkenntnisse veröffentlicht: Vermeintlich verschlüsselte Inhalte sind oft keineswegs sicher, weil die Hardware, auf der sie liegen, und die Software zur Zugriffskontrolle Schwachstellen aufweisen. Ein anschauliches Beispiel ist der USB-Stick Lenovo ThinkPlus FU100. Laut Hersteller schützt er Daten mit AES-256-Verschlüsselung. Die Untersuchung ergab jedoch, dass davon keine Rede sein kann. Auf der Platine sitzt zudem kein herkömmlicher oder eingebetteter NAND-Flash-Speicher, sondern eine SD-Karte.
Aufgedeckt hat dies Xusheng Li. Für seine Untersuchung zerlegte er den USB-Stick, um dessen Aufbau und Funktionsweise genauer zu prüfen. Dabei zeigte sich schnell, dass auf der Platine eine SD-Karte verbaut ist. Das allein mag bereits Fragen aufwerfen. Das eigentliche Problem war jedoch der Fingerabdrucksensor am Laufwerk: Er entsperrte keine Verschlüsselung, wie es die Werbung erwarten ließ, sondern aktivierte lediglich den USB-Controller und gab damit den Zugriff auf die Daten frei.
Später stellte der Experte fest, dass die Daten auf der SD-Karte weder mit AES-256 noch mit irgendeinem anderen Verfahren verschlüsselt waren. Nach dem Entsperren des Laufwerks waren sie somit frei zugänglich. Dasselbe galt, wenn ein Angreifer den Datenträger zerlegte und die SD-Karte entnahm. Bei der KI-gestützten Untersuchung der Software zeigte sich außerdem, dass sich über Benutzerkonten, die als Hintertüren dienten, auf das Produkt zugreifen ließ. Diese Entdeckung betraf auch Datenträger anderer Hersteller. Die als sicher beworbenen USB-Speicher waren also deutlich weniger sicher als angenommen.
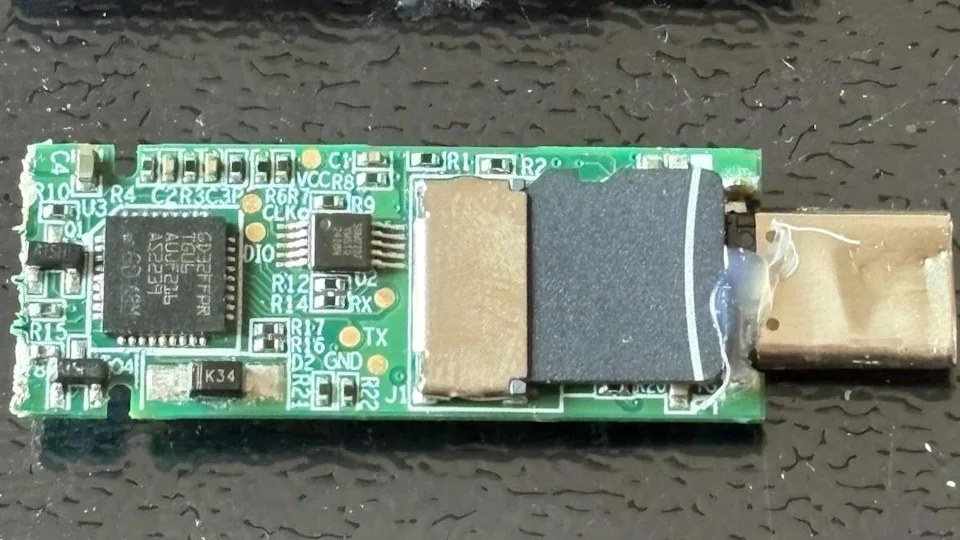
Beim FU100 versuchte der Hersteller zunächst, die Sicherheit durch eine Epoxidharzschicht zu erhöhen, die den Ausbau der SD-Karte verhindern sollte. Später, im Laufe des Jahres 2026, wurde die Konstruktion der betroffenen Produkte geändert. Die Modelle FU100, FU200 und TSD303 konnten über eine chinesische Kundendienststelle ausgetauscht werden; auch ein vor Ort durchgeführtes Firmware-Update ließ sich dort anfordern. Die Schwachstellen erhielten später CVE-Kennungen. Eine der drei wurde als hohes Risiko eingestuft: Sie betrifft die Konfigurationssoftware und ermöglicht es einem am lokalen System angemeldeten Nutzer, die Benutzerauthentifizierung des Laufwerks zu umgehen und es anschließend mit einem nicht autorisierten Fingerabdruck zu entsperren.
Bei der Untersuchung traten auch beim Lenovo-Datenträger TSD303 Probleme zutage, wobei dieses Modell immerhin tatsächlich eine Datenverschlüsselung bot. Hier bestand das Problem darin, dass die Laufwerkssoftware das Passwort über USB im Klartext an die Authentifizierungssoftware übertrug. Dadurch ließ es sich leicht abfangen. Ein erster Patch sollte den Schlüssel mit einem zeitstempelbasierten Verfahren unter Einsatz einer Blockchiffre schützen. Doch auch damit war der Umgang mit den Daten weiterhin unsicher, und die Software blieb verwundbar. Daher folgte ein weiterer Patch, nach dessen Installation das gültige Passwort das Laufwerk nicht mehr verließ.
Problematisch ist, dass verschiedene Hersteller dasselbe Softwarepaket auch für neun weitere Laufwerke verwendeten. Diese Produkte konnten somit ebenfalls gefährdet sein, wenn sie einem entsprechend versierten Angreifer in die Hände fielen. Bei zwei Laufwerken lagen die Daten zudem unverschlüsselt auf einer microSD-Karte. Um welche Modelle es sich handelte, wurde nicht bekannt gegeben, da sich solche Sicherheitsrisiken im Nachhinein nur schwer und mit hohem Kostenaufwand beheben lassen.
Mit OpenAI Codex gelang es dem Forscher außerdem, die Verschlüsselungssoftware einiger Hersteller zu knacken. Darunter war die Software von Netac, deren Schutz die KI innerhalb von sieben Minuten aushebelte. Sie fand sowohl einen fest im Programmcode hinterlegten Schlüssel als auch das Benutzerpasswort im Diagnoseprotokoll. Später knackte sie auch den Kopierschutz von KakaSoft USB Copy Protection. Darin war ebenfalls ein internes Passwort versteckt, mit dem Codex die Testdatei ohne das Passwort des Nutzers entschlüsseln konnte. Dafür benötigte die KI rund 26 Minuten.
Der Schutz von Nexcopy Copy Secure ließ sich innerhalb von zehn Minuten aushebeln. Die Anwendung zum Durchsuchen der Dateien enthielt ein Zertifikat, mit dessen Hilfe sich die Verschlüsselung aufheben ließ. Auch die von SecZure entwickelte Anwendung YutianDun war nicht besonders schwer zu knacken: Darin fand der Forscher zwei versteckte Benutzerkonten, die als Hintertüren den Zugriff auf die Dateien ermöglichten. Die betroffenen Unternehmen benachrichtigte der Sicherheitsforscher nicht mehr. Seiner Ansicht nach lässt sich ein Laufwerk ohnehin weder zurückrufen noch aktualisieren, wenn es sich bereits in den Händen eines Angreifers befindet. Von den betroffenen Softwarelösungen hat zumindest die Netac-Software kein Update zur Behebung der Schwachstelle erhalten. Zu den übrigen liegen keine Informationen vor.