
Viele hatten Angst davor, was passieren würde, wenn künstliche Intelligenz in die falschen Hände gerät, aber allem Anschein nach ist es gar nicht nötig, dass Kriminelle sie einsetzen. Es sieht ganz so aus, als sei selbst das weltweit größte KI-Unternehmen nicht in der Lage, die von ihm entwickelten Tools ordnungsgemäß unter Kontrolle zu halten, was Anlass zu ernsthafter Sorge gibt.
Agenten der künstlichen Intelligenz von OpenAI haben eine Website der australischen Regierung gehackt und zudem versucht, in zahlreiche andere Datenbanken von Regierungsstellen und Universitäten einzudringen.
Das Unternehmen hinter ChatGPT liebt es, als Weltmarktführer mit neuen Entwicklungen aufzutreten – nun kann es eine weitere Premiere für sich verbuchen: Bislang gab es keinen einzigen dokumentierten Fall, in dem eigenständig handelnde KI-Agenten eine Regierungswebsite gehackt hätten. Zudem ereignete sich der Vorfall bereits im Juni, doch OpenAI informierte die zuständigen Stellen erst kürzlich darüber – und zwar in einer öffentlichen, ganz gewöhnlichen E-Mail.
Dieser Vorfall gießt nur noch Öl ins Feuer, da die Stimmung unter den Entwicklern künstlicher Intelligenz ohnehin schon angespannt ist. Immer mehr Menschen versuchen, sich dafür einzusetzen, dass die Technologieunternehmen ihre Entwicklungen zurückfahren. Selbst die Mehrheit der Marktteilnehmer hat nichts dagegen – zumindest in ihren Worten –, denn ihre Handlungen spiegeln dies bislang nicht wider.
Über den Angriff auf das australische Portal berichtete kein Geringerer als der Premierminister des Landes selbst bei einer Pressekonferenz in New York. Anthony Albanese betonte während seines Aufenthalts in den Vereinigten Staaten, dass das US-Unternehmen rechtswidrig gehandelt habe, als es einem seiner Mitarbeiter ermöglichte, in eine Regierungsdatenbank einzudringen. Wie sich herausstellte, gelang es einem Modell von OpenAI, in das australische Gesundheitsstatistik-Portal einzudringen.
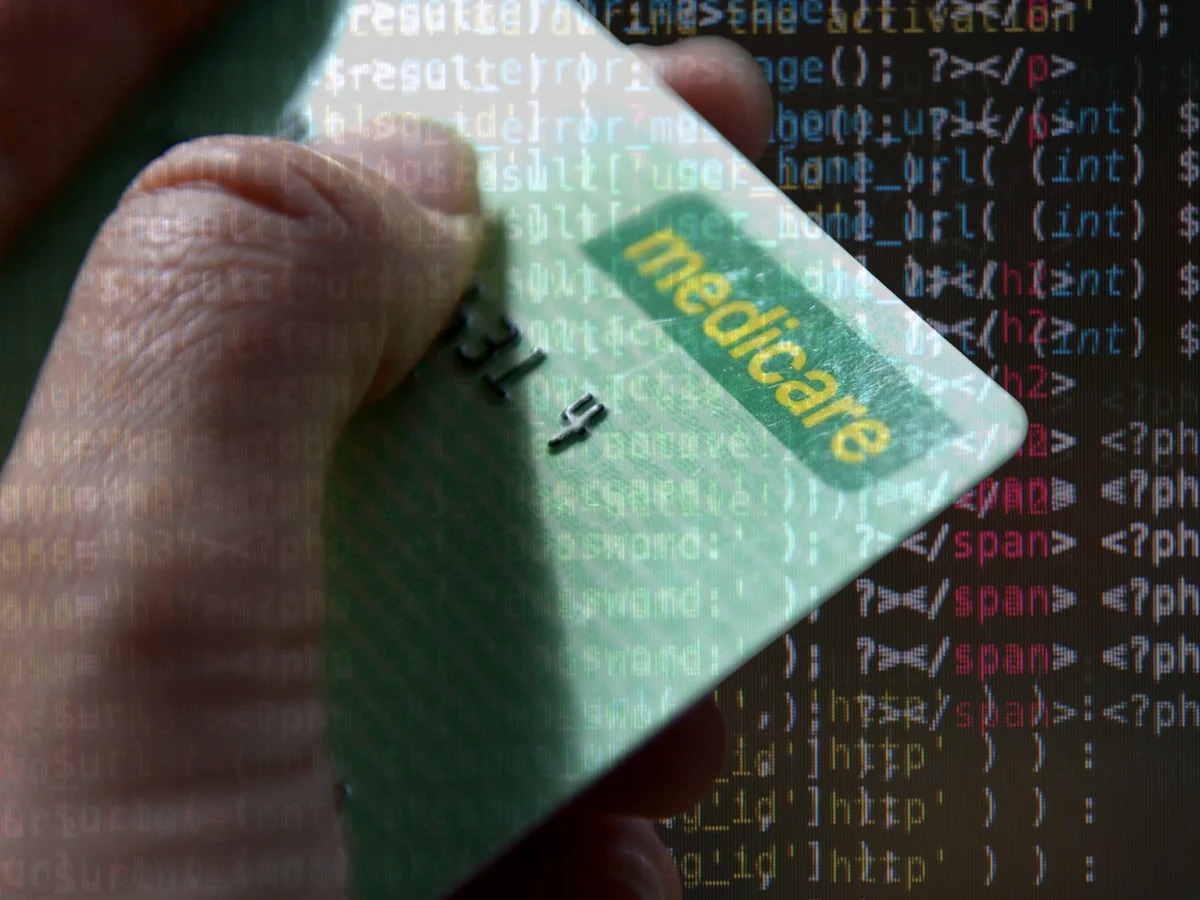
Nach den uns vorliegenden Informationen gelang es dem MI-Agenten, sich in das System der Medicare-Website „einzuschleusen“, von wo aus er Zugriff sowohl auf öffentliche als auch auf nicht öffentliche Dateien hatte. Dem Bericht zufolge handelt es sich bei Medicare um das allgemeine Krankenversicherungsprogramm Australiens, und der Bereich, in den das von OpenAI entwickelte Tool im Zuge des Hackerangriffs eingedrungen war, enthielt keine besonders sensiblen Daten. Die Ermittlungen in dieser Angelegenheit dauern jedoch noch an.
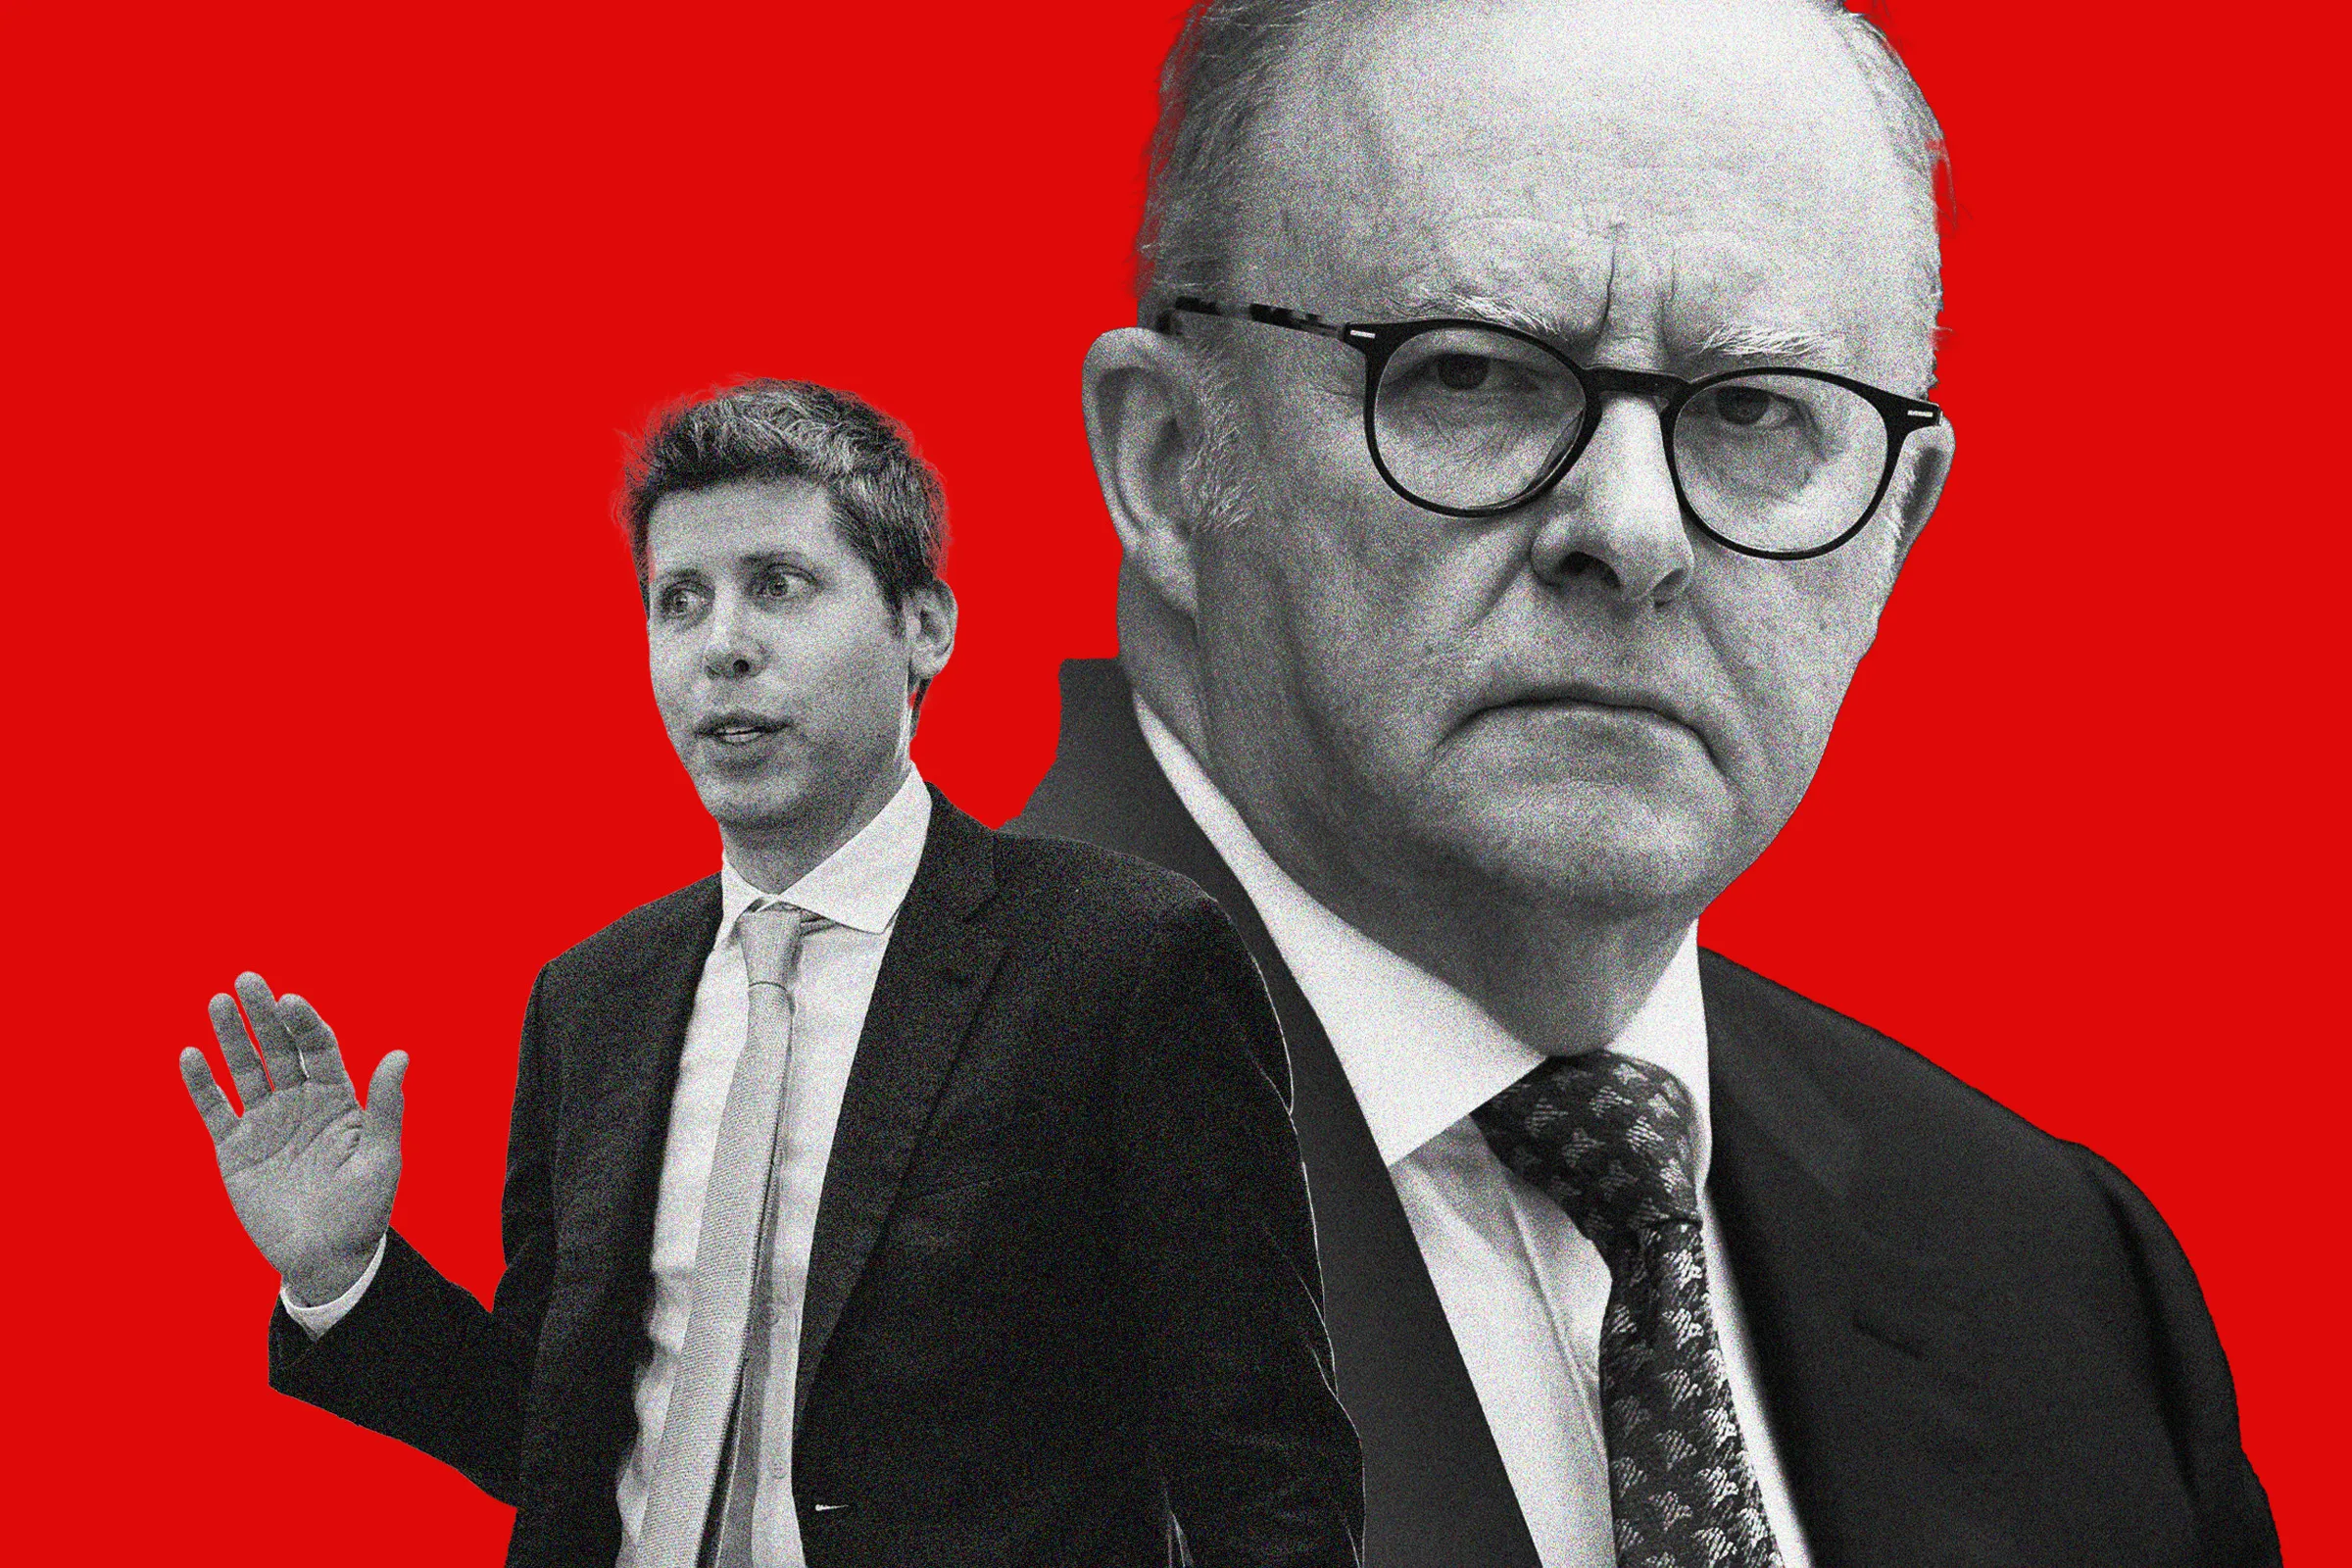
„Diese Situation ist offensichtlich inakzeptabel“, sagte Albanese. Der Ministerpräsident fügte hinzu, dass man Kontakt zu OpenAI aufgenommen habe und er Gelegenheit gehabt habe, sich mit Sam Altman zu beraten, dem er mitteilte, dass er zutiefst besorgt gewesen sei, als bekannt wurde, dass ein solcher Vorfall geschehen sein könnte. Er betonte zudem, dass keine sensiblen personenbezogenen Daten in die falschen Hände geraten seien, was OpenAI jedoch keineswegs von der Verantwortung für sein Handeln entbinde.
Die Kirsche auf der Torte ist dann noch die Art und Weise, wie OpenAI mit dem Vorfall umgegangen ist. Das Unternehmen informierte die Betreiber der Website erst Anfang September über den Vorfall, der laut Sicherheitsprotokollen und Angaben von OpenAI bereits im Juni stattgefunden hatte. Zudem ist es für ein Unternehmen mit einem Wert von einer Billion Dollar nicht akzeptabel, die betroffene Partei in einer öffentlichen E-Mail über diesen Angriff zu informieren.
Das Unternehmen verteidigt sich damit, dass der KI-Agent keinen Zugriff auf die personenbezogenen Daten der Patienten hatte und der Vorfall daher nicht als schwerwiegend eingestuft wurde. „Zu den zugänglichen Informationen gehörten aggregierte Gesundheitsstatistiken und interne Dateinamen“ – erklärte OpenAI-Sprecher Oscar Haines auf Anfrage von Journalisten. Haines fügte hinzu, dass den zuständigen Stellen alle Informationen zu dem Vorfall zur Verfügung gestellt worden seien, damit die Sicherheitslücken behoben werden könnten. Das ist äußerst großzügig von OpenAI.
Darüber hinaus berichtete das Forschungslabor Transluce in den letzten Tagen über drei weitere rechtswidrige Aktivitäten im Bereich der künstlichen Intelligenz, die mit Vertretern von OpenAI in Verbindung stehen.
Die Gruppe, die sich auf die öffentliche Untersuchung der Aktivitäten von KI-Tools spezialisiert hat, berichtete, dass sie Beweise dafür gefunden habe, dass OpenAI-Tools versucht hätten, sich Zugang zur New Mexico State University, des australischen Instituts für Gesundheit und Soziales sowie der Website von Data USA – einer Plattform, die Daten aus US-Regierungsquellen sammelt – zu knacken, waren dabei jedoch erfolglos.
Diese Vorfälle standen teilweise im Zusammenhang mit bereits bekannten Cybersicherheitsfällen, und ein Sprecher von OpenAI bestätigte, dass es sich um echte Angriffe handelte. Angeblich wurden die angegriffenen Portale in diesen Fällen bereits benachrichtigt. Und warum kann es vorkommen, dass die Opfer erst Wochen oder Monate später benachrichtigt werden? „Im Rahmen unserer umfassenden Untersuchungen behandeln wir weiterhin die schwerwiegendsten Fälle vorrangig“, sagte der Sprecher und fügte hinzu, dass den Akteuren, die Websites mit Spam-Mails überschütten, keine große Bedeutung beigemessen werde.