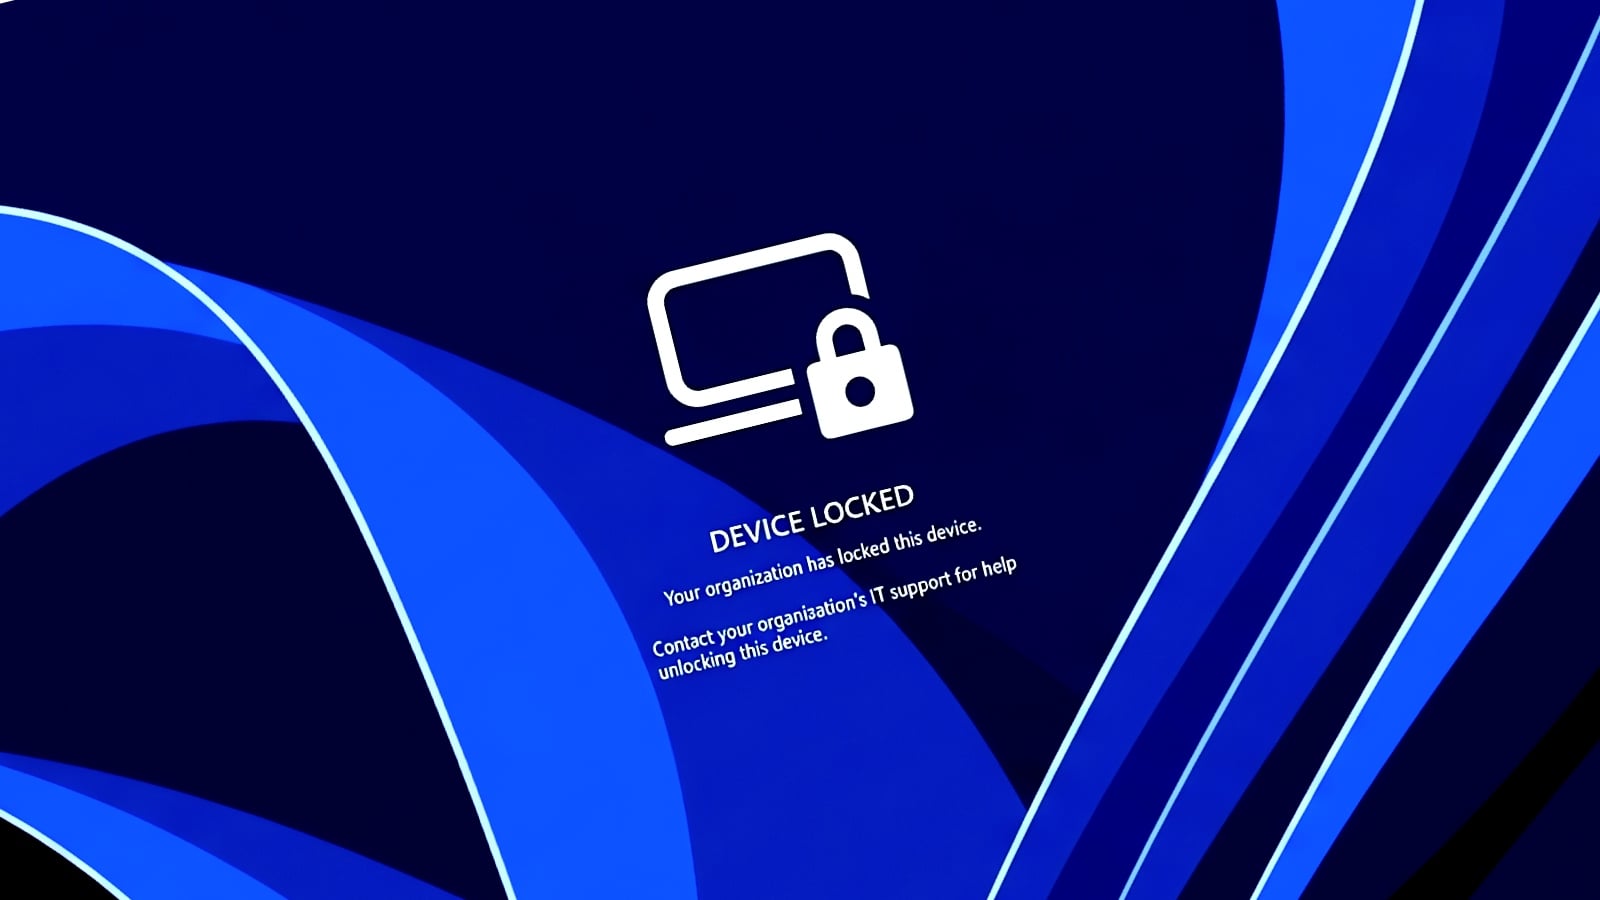





Microsoft testet derzeit eine nützliche Neuerung für Teilnehmer des Windows-Insider-Preview-Programms. Die Funktion steht bereits auf dem experimentellen Kanal „Windows Insider Experimental (Future Platforms)“ zur Verfügung. Sie dient im Wesentlichen dazu, ein verlorenes oder gestohlenes Notebook nachträglich effektiv zu sperren. Dadurch wird der Zugriff vollständig blockiert und eine herkömmliche Anmeldung ist nicht mehr möglich. Zwar können nur die Systemadministratoren des betroffenen Unternehmens oder der jeweiligen Organisation diese Sperre wieder aufheben, doch es gibt auch einige Hintertüren – darauf werden wir später noch näher eingehen.
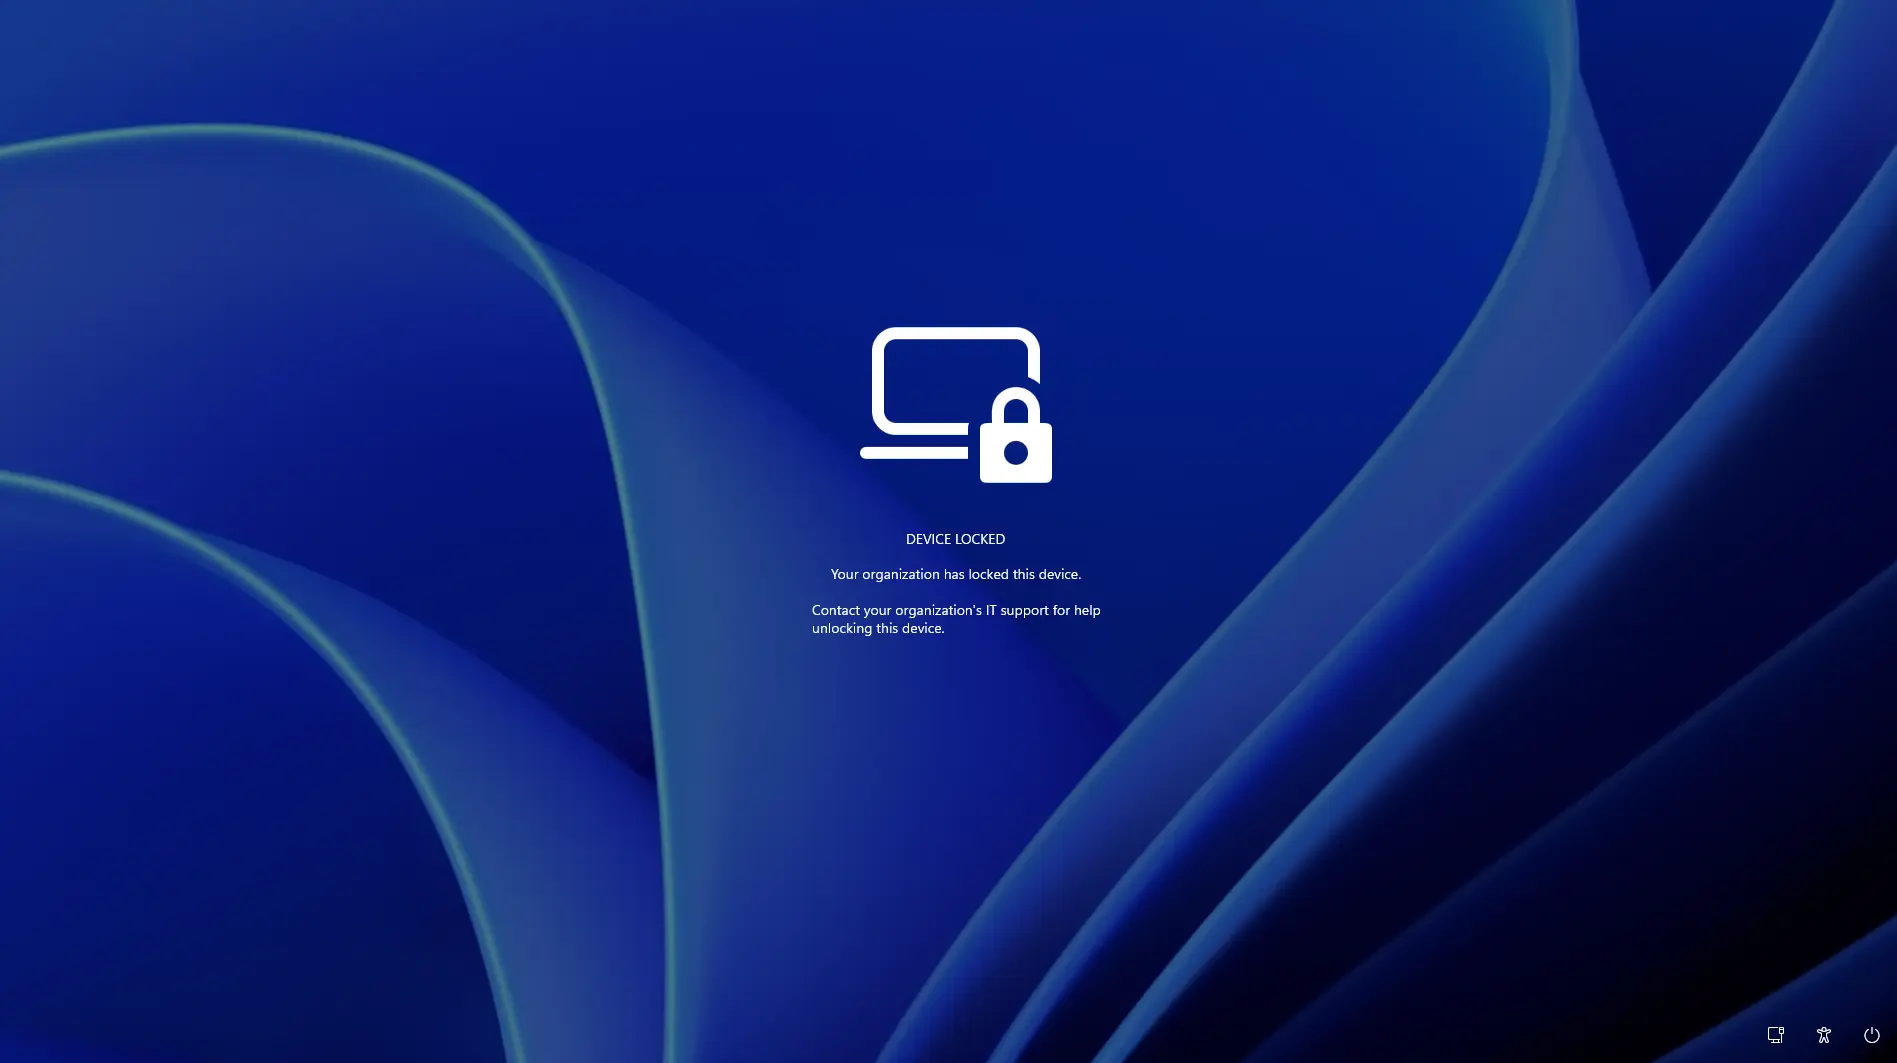
Die Remote-Lock-Funktion feierte ihr Debüt in der Preview-Build-Version 29708.1001 und kann eine gute Wahl sein, da man damit nicht sofort die vollständige Löschung des Systemlaufwerks einleiten muss, sondern es ausreicht, das Notebook zu sperren, damit es für Diebe unzugänglich ist. Derzeit zielt die Funktion darauf ab, Unternehmen und Organisationen über die „Remote Lock“-Funktion eine zusätzliche Schutzoption zu bieten, die übrigens von lokalen Systemadministratoren über Intune aktiviert werden kann. Wird „Remote Lock“ aufgrund eines Diebstahls, Verlusts oder eines anderen Vorfalls aktiviert, beendet das System alle aktiven Sitzungen, blendet die üblichen Anmeldeoptionen aus und informiert den Benutzer darüber, dass das Gerät gesperrt ist.
Unterhalb der Benachrichtigung können der Grund für die Sperrung sowie weitere Informationen zur Entsperrung angezeigt werden, beispielsweise die Kontaktdaten des Kundendienstes oder der Systemadministratoren der Organisation. In diesem Modus funktioniert das Passwort nicht, eine Entsperrung per PIN-Code ist nicht möglich und die Windows Hello-basierte Benutzerauthentifizierung kann ebenfalls nicht aktiviert werden. Die Sperre bleibt auch nach einem Neustart aktiv und verliert ihre Gültigkeit nicht, selbst wenn das System in den Offline-Modus wechselt. Die Sperre lässt sich nicht lokal deaktivieren, sondern nur über Intune.
Die Neuerung erscheint insgesamt effektiv und wirkungsvoll, allerdings gibt es einige wichtige Hinweise dazu. „Remote Lock“ wird nur aktiviert, wenn das gestohlene Gerät wieder eine Verbindung zum Internet herstellt, nachdem die Option über Intune aktiviert wurde; geschieht dies nicht, sind die Daten weiterhin gefährdet.
Interessant ist außerdem, dass „Remote Lock“ weder den abgesicherten Modus noch das Booten von einem externen Gerät noch den Zugriff auf die Windows-Wiederherstellungsumgebung unzugänglich macht – all dies kann als Angriffsfläche dienen. Aus diesem Grund empfiehlt Microsoft, dass Administratoren in jedem Fall die Verwendung der BitLocker-Datenverschlüsselung vorschreiben, damit Diebe keinen Zugriff auf den Inhalt eines aus dem PC entnommenen Laufwerks erhalten.
Die als experimentelle Funktion eingestufte „Remote Lock“-Funktion wird zunächst nur für Geschäftskunden verfügbar sein, kann aber laut Beschreibung nicht nur unter Windows 11, sondern auch unter Windows 10 genutzt werden; zudem sind einige Windows Server-Editionen in der Liste der unterstützten Betriebssysteme aufgeführt. Das bedeutet natürlich noch nicht, dass die Funktion letztendlich auf allen Systemen verfügbar sein wird, und es ist auch nicht garantiert, dass sie später in größerem Umfang eingesetzt wird, da es sich um eine experimentelle Funktion handelt. Es ist auch nicht ausgeschlossen, dass die oben erwähnten „Hintertüren“ in der endgültigen Version geschlossen werden.