
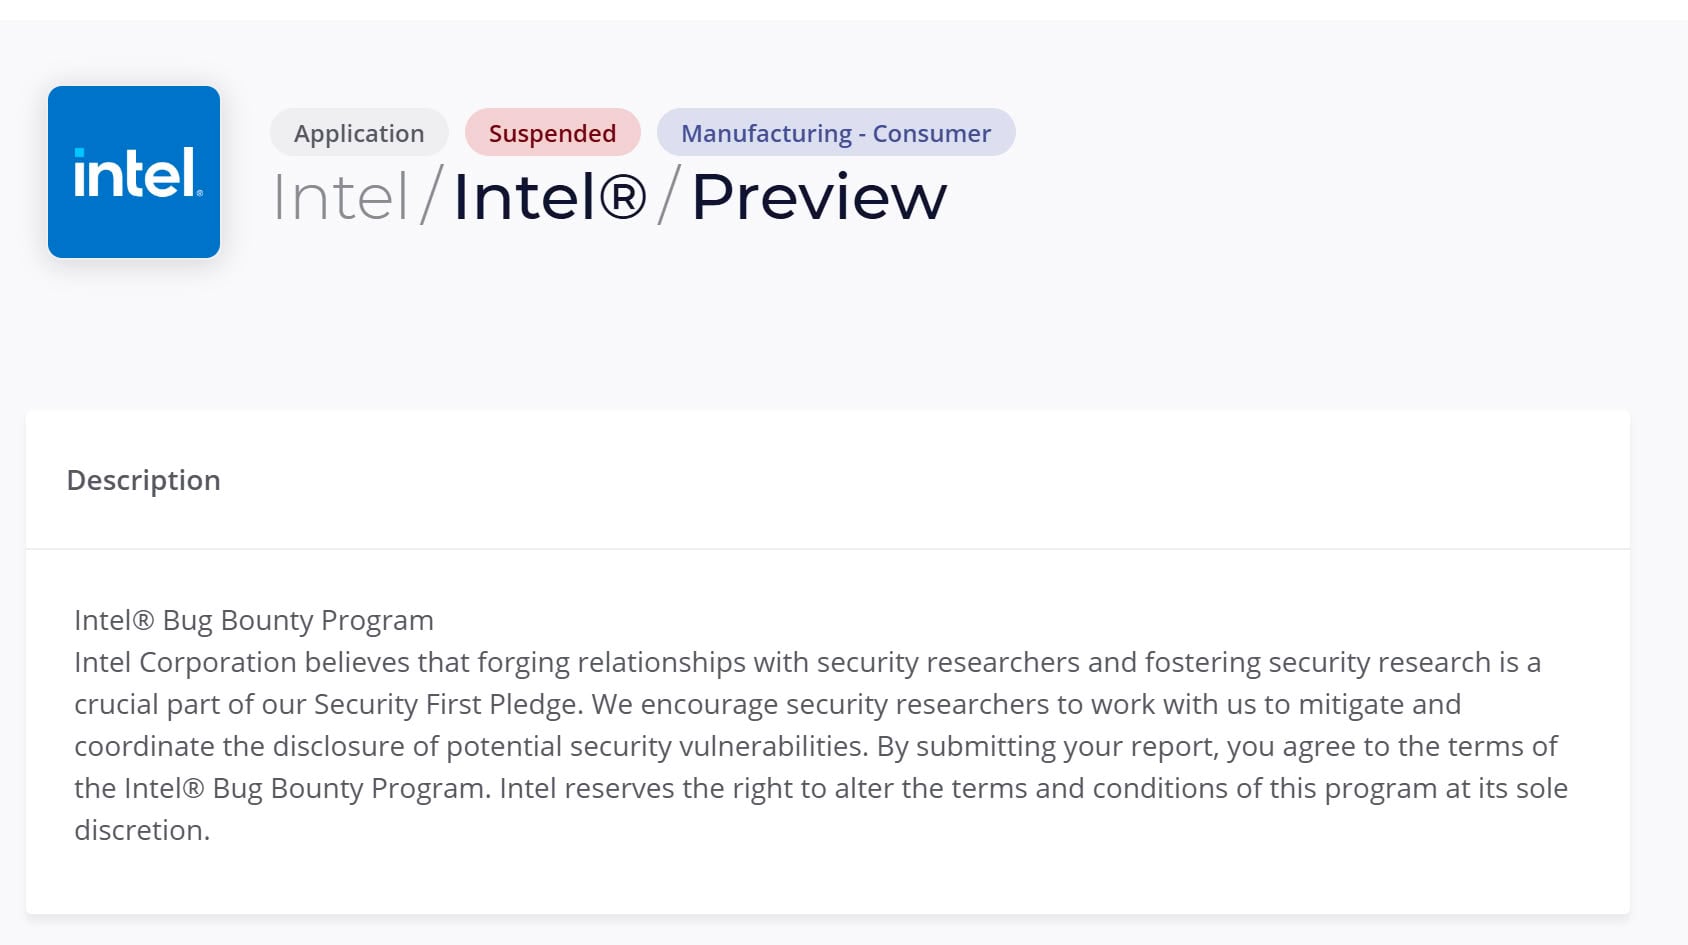
Bei Intel gab es eine wichtige Veränderung, die dazu geführt hat, dass das zuvor vom Unternehmen angekündigte Bug-Bounty-Programm eingestellt wurde, das heißt, es gibt keine Möglichkeit mehr, gegen Bezahlung nach Fehlern zu suchen. Derartige Programme haben sich bisher als recht effektiv erwiesen, denn dank ihnen konnten zahlreiche Sicherheitslücken aufgedeckt werden – dank unabhängiger Cybersicherheitsexperten, Forscher sowie unternehmungslustiger Programmierer, die ihr Glück in diesen Programmen versuchen konnten. Dieser Schritt scheint offiziell zu sein: Auf der Integriti-Plattform von unter wird das Bug-Bounty-Programm als „ausgesetzt“ angezeigt, doch leider haben die Verantwortlichen des Unternehmens nicht begründet, was hinter dieser Entscheidung steckt.
Im Bug-Bounty-Programm von konnten unternehmungslustige Fachleute auf insgesamt vier Stufen Geld verdienen, wenn sie Sicherheitslücken entdeckten. Auf der ersten Stufe betrug die maximale Auszahlung 5.000 Dollar, auf der zweiten Stufe 10.000 Dollar, auf der dritten Stufe 30.000 Dollar und für die Entdeckung der schwerwiegendsten Schwachstellen konnten die Experten auf der vierten Stufe sogar bis zu 100.000 Dollar einstreichen. Für Letzteres musste natürlich eine wirklich schwerwiegende Sicherheitslücke aufgezeigt werden, etwa auf dem Niveau von „Meltdown“ oder „Spectre“ – das heißt, man musste sich den betreffenden Betrag, der übrigens die Höchststufe darstellt, hart erarbeiten; die Entdeckung der jeweiligen Schwachstelle hätte auch mit einem geringeren Betrag honoriert werden können, je nach Schweregrad des aufgedeckten Fehlers.
Obwohl solche Programme vor einigen Jahren ausgesprochen erfolgreich und effektiv waren, da sie Sicherheitsforscher ausreichend motivierten, sich intensiv mit dem Code auseinanderzusetzen, hat sich der Markt seitdem dank der Entwicklung und Verbreitung der KI stark verändert. Heutzutage stehen bereits zahlreiche fortschrittliche große Sprachmodelle zur Verfügung, damit Unternehmen Schwachstellen und Fehler so früh wie möglich aufdecken können, Um eine maximale Effizienz zu erreichen, entwickeln sie zu diesem Zweck sogar eigene Modelle, die die ihnen anvertrauten Aufgaben offenbar äußerst geschickt erledigen. Da KI sehr große Mengen an Code durchforsten kann und in manchen Fällen sogar Fehler schnell aufdeckt, die menschlichen Prüfern möglicherweise entgehen würden, ist es naheliegend, das Budget des Bug-Bounty-Programms lieber in die Weiterentwicklung der KI zu investieren.
Neben Intel setzt auch das Team von Microsoft die KI-basierte Bug-Hunting-Funktion aktiv ein, was bereits Ergebnisse zeigt: Im Laufe des vergangenen Monats wurden dank der effizienten Arbeit der KI Patches für fast 1.000 Sicherheitslücken veröffentlicht. Auch Google nutzt aktiv die Möglichkeiten der KI bei der Erkennung von Sicherheitslücken, weshalb die Chrome-Updates zahlreiche Fehlerbehebungen enthalten. Aber auch andere Unternehmen gehen mit der Zeit und versuchen, ihre Anwendungen und Softwareumgebungen mithilfe von KI sicherer zu machen. KI ist natürlich nicht unfehlbar; Sicherheitsfachleute, Cybersicherheitsexperten und Programmierer werden weiterhin benötigt – und das wird wahrscheinlich noch lange so bleiben.
